

WordPressは世界で最も利用されているCMSであるがゆえに、常に攻撃者の標的になっています。本体やプラグイン、テーマに存在する脆弱性を突かれると、ホームページの改ざんや個人情報の漏洩、検索順位の急落といった深刻な被害につながりかねません。実際に当社でも、クライアントのホームページが脆弱性を突かれて改ざんされた事例を複数経験してきました。
この記事では、WordPressの脆弱性が狙われる理由や攻撃手法、自分でできる確認方法、リスクを減らすための対策を、当社が実際に対応した事例を交えながら解説します。
WordPressの脆弱性とは
WordPressの脆弱性とは、WordPress本体やテーマ、プラグインに潜む、セキュリティ上の欠陥のことです。どれだけ丁寧に開発されたプログラムであっても、公開された時点では気づかれていない小さな穴が入り込んでしまうことは避けられません。これは設計者の技術力不足というより、複雑なシステムにはつきものの構造的な問題です。
攻撃者はこうした見過ごされた脆弱性を見つけ出し、管理画面を乗っ取ったり、ホームページを改ざんしたりする手がかりとして悪用します。
Patchstackの2026年版調査レポートでは、2025年にWordPress本体やプラグインとテーマといった関連システムで新たに見つかった脆弱性は11,334件で、前年から42%増加しました。このうち91%はプラグインによるもので、WordPress本体の脆弱性はわずか6件にとどまっています。脆弱性の大半は、WordPress本体ではなくプラグインやテーマに集中しているのが実態です。
こうした脆弱性は、発見された後、開発者によって修正パッチが提供されるのが一般的な流れです。数字だけを見ると不安になるかもしれませんが、発見件数の多さ自体はWordPressが危険という意味ではありません。重要なのは、脆弱性が公表された際に自社のホームページがすぐに対応できる体制になっているかどうかです。
WordPressの脆弱性が狙われる理由
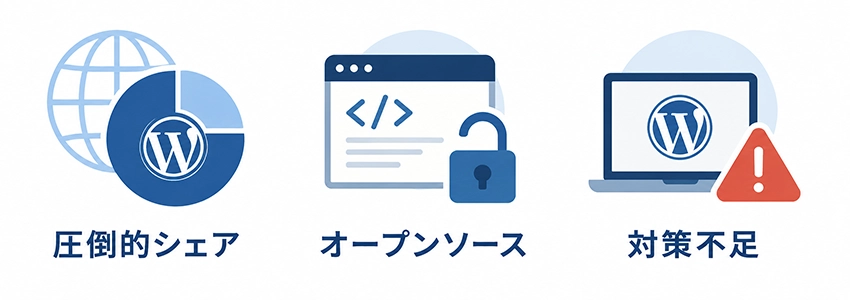
WordPressの脆弱性が攻撃者に狙われる背景には、WordPressの普及度や仕組みが関係しています。品質の問題ではなく、その構造が攻撃者にとって効率の良い環境になっているためです。
世界中で圧倒的なシェアを持つCMSだから
W3Techsの調査によると、WordPressは全サイトの約42%、CMS市場では約60%という圧倒的なシェアを占めています。攻撃者の立場で考えると、一つの脆弱性を見つければ膨大な数のホームページに同じ手口が使えるため、他のCMSを狙うよりもはるかに効率が良いわけです。
さらに厄介なのは、レンタルサーバー側の標準的な防御機能に過信できない点です。Patchstackの調査レポートでは、一般的なWAFなどの防御策で実際にブロックできた攻撃は、全体のわずか12〜26%にとどまりました。
攻撃対象が多いうえに成功率も高いという両方の条件が揃っているからこそ、WordPressは自動化された攻撃の格好の標的になり続けています。
オープンソースでソースコードが公開されているから
WordPressはオープンソースのCMSであり、誰でもソースコードを閲覧できます。これは世界中の開発者が改善に参加できるという大きなメリットがある一方で、攻撃者もプログラムの構造を分析して脆弱性を見つけられるという側面があります。
Patchstackの調査レポートでは、影響の大きい脆弱性は公表からわずか5時間で大規模な悪用が始まることが分かっています。ソースコードが公開されているからこそ、攻撃者は出た瞬間にコードを解析し、攻撃コードを組み立てられるのです。
パッチが公開されてから対応するまでの猶予は、思っているよりずっと短いと考えておく必要があります。
セキュリティ対策が不十分なホームページが多いから
WordPressは専門知識がなくてもホームページを作れる手軽さが魅力ですが、その反面、セキュリティ対策まで手が回っていないホームページが多く見られます。
管理画面のログインURLが初期設定のまま、パスワードが簡単な文字列、プラグインが何年も更新されていないといった状態は、攻撃者にとって格好の標的です。特に中小企業のホームページでは運用体制が整っていないことが多く、脆弱性が放置されやすい傾向にあります。
攻撃者はこうした対策の甘いホームページを自動化ツールで機械的に探し出すため、規模の大小に関係なく標的になり得ます。
プラグインやテーマのサポートが終了しても使い続けられるから
WordPressのプラグインやテーマは、開発者がサポートを終了した後も削除しない限りそのまま動き続けます。更新が止まったプラグインは脆弱性が発見されても修正パッチが提供されないため、リスクが放置されたままになります。
サポートが続いているプラグインでさえ、対応が追いついていないケースは珍しくありません。Patchstackの調査によると、2025年に報告された脆弱性のうち46%は、脆弱性が公表された時点で開発者による修正が間に合っていませんでした。
サポートが終了したプラグインであれば、この修正が届く見込みすらありません。
WordPressの脆弱性を放置するとどうなるのか
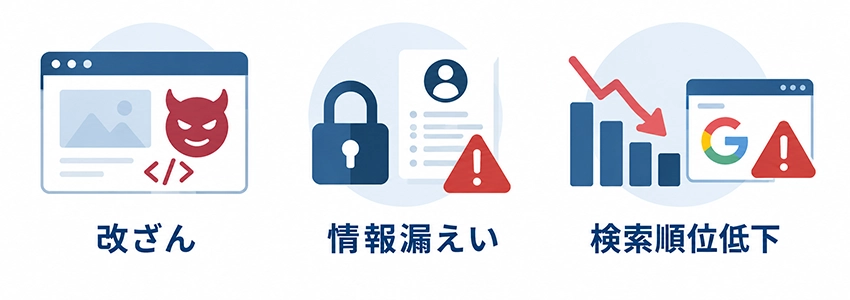
WordPressの脆弱性を放置した場合に実際にどのような被害が起きるのかを理解しておくことは、対策の重要性を認識するうえで欠かせません。ここでは、代表的な被害を紹介します。
管理画面が乗っ取られてしまう
WordPressの脆弱性を突かれると、まず起こり得るのが管理画面そのものを乗っ取られる被害です。攻撃者が不正な管理者アカウントを勝手に作成したり、正規の管理者のログイン情報を書き換えたりすることで、ホームページの持ち主であるはずの自分が管理画面にアクセスできなくなるケースがあります。
これは単なる被害の一つではなく、他のあらゆる被害の入口になる点が厄介です。管理画面を掌握されると、攻撃者はホームページの内容を自由に書き換えたり、新たな不正機能を追加したりできる状態になり、この後に紹介する改ざんや情報漏洩、踏み台化といった被害は、ほとんどがこの乗っ取りをきっかけに発生します。
Patchstackの調査レポートによると、近年の攻撃者は一度きりの侵入で終わらせず、裏口となるプログラムを設置して繰り返しアクセスできる状態を維持する傾向が強まっています。一度乗っ取られると、表面上は復旧できたように見えても、気づかないうちに攻撃者が出入りできる状態が続いているおそれがあります。
ホームページの改ざんや不正なコードが埋め込まれる
WordPressの脆弱性を突かれると、ホームページの内容を書き換えられたり、不正なコードを埋め込まれたりする被害が発生します。
よくあるケースとしては、訪問者を悪質な外部サイトへ自動的に転送させるスクリプトの埋め込みや、スパムページの大量生成があります。厄介なのは、管理画面の見た目には変化がなく、改ざんに気づかないまま被害が広がってしまう場合が多い点です。
個人情報や顧客データの漏洩につながる
お問い合わせフォームや会員登録機能を設けているホームページでは、脆弱性を通じて顧客の氏名やメールアドレス、電話番号などが流出するリスクがあります。
WordPressの脆弱性を突かれて個人情報が漏洩した場合、企業としての信頼を大きく損なうだけでなく、損害賠償や行政指導の対象になる可能性もあります。被害が発覚すれば公表義務が生じるケースもあり、ブランドイメージの低下や取引先からの信頼喪失といったビジネス上のダメージにも直結します。
中小企業であっても個人情報保護法の対象であることに変わりはないため、規模が小さいから狙われないという考えは危険です。
検索順位の下落やGoogleから警告を受けてしまう
ホームページが改ざんされてマルウェアや不正コンテンツが含まれていると、Googleはそのホームページを危険と判断し、検索結果に警告を表示したり、インデックスから除外したり、サーチコンソールの「セキュリティの問題」に警告を表示したりします。
自分のホームページが改ざんされたことに、検索結果を見ているだけで気づくのは難しいため、日頃からサーチコンソールを確認しておくことで、被害の早期発見につながります。
攻撃の踏み台として悪用される
セキュリティが手薄なWordPressサイトは、攻撃者に乗っ取られて第三者への攻撃の拠点として悪用されるケースがあります。
脆弱性を突かれて乗っ取られたホームページは、スパムメールの大量送信元や、他サイトへのサイバー攻撃の踏み台として利用されることがあります。自社が被害者であるにもかかわらず、加害者として扱われるリスクがあり、サーバーの強制停止や取引先からの信頼喪失につながる可能性があります。
こうした被害は気づきにくく、発覚したときにはすでに深刻な状態になっているケースも少なくありません。
WordPressの脆弱性を狙った代表的な攻撃手法
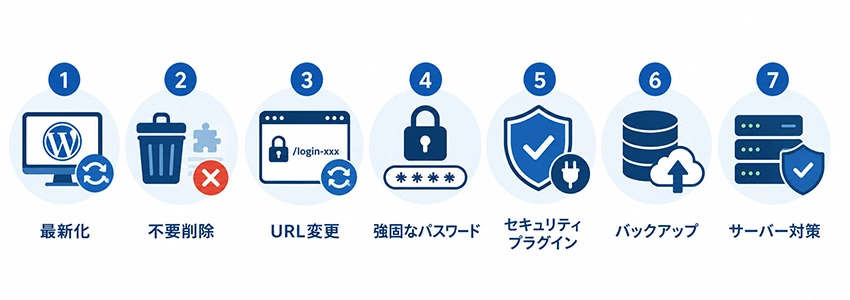
WordPressの脆弱性は、実際にどのような手口で悪用されるのでしょうか。ここでは、代表的な4つの攻撃手法を紹介します。
ブルートフォース攻撃
ブルートフォース攻撃は、プログラムを使って自動的にユーザー名やパスワードの組み合わせを試し、不正ログインを試みる攻撃です。
WordPressのログインページは、デフォルトのままだとドメインの後ろに「/wp-login.php」を付けるだけでアクセスできてしまいます。この仕組みは広く知られているため、攻撃者は自動化ツールを使って24時間体制でログイン試行を繰り返します。
ログインを突破されると、管理画面を乗っ取られ、改ざんや不正なプラグインの追加など、あらゆる被害につながります。
SQLインジェクション
SQLインジェクションは、データベースへの命令文に不正なコードを紛れ込ませ、データを盗み出したり改ざんしたりする攻撃です。
WordPressでは、お問い合わせフォームや検索機能などに入力されたデータが、そのままデータベースへの命令として処理される場合があります。この処理に不備があると、攻撃者が入力欄に仕込んだ不正なコードがデータベースにそのまま送り込まれ、会員情報や顧客データが盗まれたり、ホームページの内容を書き換えられたりする被害が発生します。
REST API経由の攻撃
REST APIは、WordPressの管理画面を介さずに外部のプログラムからデータをやり取りするための仕組みで、WordPress本体に標準で搭載されています。
便利な機能である一方、この経路自体に脆弱性が見つかると、ログインすらしていない第三者から、サーバー上で不正なプログラムを実行されてしまう危険性があります。実際、2026年7月に見つかったwp2shellと呼ばれる重大な脆弱性は、まさにこのREST APIの処理の不具合を突いたもので、脆弱性の情報が公表された直後から実際の悪用が確認されました。
サーバー上でプログラムを実行できる状態になると、攻撃者が正規のログイン画面を一度も通らずに、新しい管理者アカウントを勝手に作成することが可能になります。
WordPressに脆弱性があるか確認する方法
自社のWordPressサイトに脆弱性がないか、日頃から確認しておくことが大切です。ここでは、手軽にできるものから専門的なものまで、4つの確認方法を紹介します。
WordPressのサイトヘルスを確認する
WordPressには、致命的な問題やおすすめの改善項目を教えてくれるサイトヘルスという標準機能があります。WordPressの管理画面のツールからアクセスでき、追加のプラグインを入れる必要もありません。
例えば、WordPressやプラグインで更新できていないものがあると、セキュリティ項目の致命的な問題として表示されます。セキュリティ以外にも、ホームページの表示速度などパフォーマンスに関する改善案も出してくれるので、月1回程度、定期的にチェックするとよいでしょう。
レンタルサーバーからの通知を確認する
契約しているレンタルサーバーによっては、緊急性の高い脆弱性についてメールで報告してくれる場合があります。
レンタルサーバー側からの通知は、専門的な脆弱性情報サイトに比べて分かりやすくまとめられていることが多く、初心者でも内容を理解しやすいのがメリットです。まだレンタルサーバーを契約していない場合や、乗り換えを検討している場合は、こうした情報発信を行っているかどうかも選定のポイントになります。
脆弱性情報サイトやデータベースで調べる
より詳しく調べたい場合は、脆弱性情報を専門に扱うデータベースを使う方法もあります。
代表的なものに、国内外の脆弱性情報を検索できるJVN iPedia、WordPress関連の脆弱性に特化したWPScan、脆弱性を識別する共通の番号を検索できるCVEのデータベースなどがあります。これらは専門性が高く、キーワード検索で自社が使っているプラグインやテーマの脆弱性情報を直接調べられるのが強みです。
ただし情報量が多く専門用語も多いため、慣れないうちは次に紹介する診断ツールを使う方が手軽です。
脆弱性診断ツールや専門サービスを利用する
自分で情報を追うのが難しい場合は、脆弱性診断ツールや専門サービスを利用する方法もあります。
例えばWPScanの公式サイトでは、ホームページのURLを入力するだけで、既知の脆弱性の有無を無料で簡易診断できます。より詳しく調べたい場合や、ECサイトのように個人情報を多く扱うホームページの場合は、専門業者による有料の脆弱性診断を検討する価値があります。
WordPressの脆弱性リスクを減らす対策

WordPressの脆弱性リスクを減らすためには、日常的なセキュリティ対策の積み重ねが欠かせません。ここでは、中小企業のホームページ担当者でも実践しやすい9つの対策を、それぞれの実施頻度の目安とあわせて紹介します。
WordPress本体・テーマ・プラグイン・PHPを常に最新にする
WordPressのセキュリティ対策で最も基本かつ重要なのが、バージョンアップです。
WordPress本体だけでなく、テーマやプラグインにも脆弱性は発見されており、前述の通り2025年に報告された脆弱性の91%がプラグインに起因するものでした。目安として月1回は管理画面を開いて更新の有無を確認し、少なくとも3ヶ月に1回はまとめて更新を行いましょう。
また、見落とされがちなのがPHPのバージョンです。WordPressはPHPで動作しており、PHP自体にも脆弱性は見つかります。レンタルサーバーの管理画面からPHPバージョンを確認し、サポート期限が切れたバージョンを使い続けないようにしましょう。
なお、バージョンアップ前には必ずバックアップを取っておきましょう。あわせて、更新後のテーマやプラグインとの互換性に問題がないかも事前に確認しておくと、更新後の表示崩れや動作不良を防げます。
使っていないテーマやプラグインを削除する
無効化しているテーマやプラグインも、サーバー上にファイルが残っている限り攻撃対象になり得ます。
使っていない状態だとアップデートへの意識も薄れやすく、脆弱性が放置されたまま残り続ける原因になります。現在使用していないテーマやプラグインは、無効化ではなく完全に削除しておくのが安全です。目安として、3ヶ月に1回程度、管理画面のプラグイン一覧・テーマ一覧を見直す機会を設けるとよいでしょう。
WordPressのデフォルトテーマについても、利用中のテーマ以外は削除して問題ありません。
ログインURLを定期的に変更する
WordPressのログインページは、デフォルトではドメインの後ろに「/wp-login.php」を付けるだけでアクセスできます。
この仕組みは広く知られているため、攻撃者が自動プログラムを使ってログイン画面に総当たり攻撃を仕掛けてくるケースが後を絶ちません。セキュリティプラグインを使ってログインURLを変更することで、不正アクセスのリスクを大幅に下げることができます。目安として、月1回程度URLを変更すると効果的です。
変更後のURLはブックマークしておくことを忘れないようにしましょう。
パスワードを複雑にして定期的に更新する
ログイン突破を狙う攻撃の多くは、よく使われるユーザー名やパスワードを片っ端から試す手法です。
英大文字・小文字・数字・記号を組み合わせた12文字以上のパスワードを設定することで、総当たり攻撃への耐性が格段に上がります。管理者アカウントのユーザー名も「admin」などの初期設定のままにせず、推測されにくい名前に変更しておきましょう。目安として、3ヶ月に1回程度パスワードを更新すると安心です。
また、他のサービスで使っているパスワードの使い回しは避けてください。
ログイン試行回数を制限する
ブルートフォース攻撃は、プログラムを使って自動的にパスワードを試し続ける攻撃のため、何度失敗しても制限なく再試行できてしまう状態は非常に危険です。
ログイン試行回数を制限する機能を導入すれば、一定回数パスワードを間違えたIPアドレスやアカウントを一時的にロックでき、総当たり攻撃そのものを機能させなくできます。多くのセキュリティプラグインに標準で搭載されている機能なので、導入時に設定が有効になっているか確認しておきましょう。一度設定すれば、その後は継続的に見直す必要はありません。
なお、この制限は攻撃者だけでなく自分にも適用されるため、正規の利用者がパスワードを何度も間違えた場合も同様にロックされます。多くの場合は一定時間が経てば自動的に解除されるので、時間を置いてから再度ログインしてください。
二段階認証を導入する
パスワードだけに頼った防御には限界があります。二段階認証は、パスワードに加えて、スマートフォンアプリなどで生成されるワンタイムパスワードの入力も必須にする仕組みです。
たとえパスワードが突破されても、もう一つの認証要素がなければログインできないため、不正アクセスへの耐性が大きく向上します。セキュリティプラグインを使えば比較的簡単に導入できます。一度設定すれば、その後は継続的に見直す必要はありません。
セキュリティプラグインを導入する
WordPressの脆弱性対策として、セキュリティプラグインの導入は効果的な方法の一つです。ログインURLの変更、画像認証の追加、ログイン試行回数の制限、二段階認証、ユーザー名の漏洩防止といった対策をまとめて設定できます。
国産のプラグインとしては、エックスサーバーが開発するCloudSecure WP Securityや、SiteGuard WP Pluginが代表的です。どちらも日本語対応で無料で使えるため、専門知識がなくても導入しやすいのが特長です。
ただし、セキュリティプラグインを複数入れると機能が競合して不具合の原因になるため、1つに絞って運用するのが基本です。導入後は、月1回程度、プラグイン自体の更新状況を確認しておきましょう。
サーバーのセキュリティ機能を活用する
WordPress側の対策だけでなく、レンタルサーバーが提供するセキュリティ機能も積極的に活用しましょう。
多くのレンタルサーバーでは、WAF、国外IPアクセス制限、ログイン試行回数制限といった機能が標準で用意されています。
例えばエックスサーバーでは、WordPressセキュリティ設定からこれらの機能をワンクリックで有効化できます。サーバー側で攻撃をブロックすれば、WordPressの脆弱性を突いた不正アクセスをWordPress本体に到達する前に防げるため、プラグインとの二重防御として非常に効果的です。
契約時に一度設定を確認しておけば、その後の見直しは年に1回程度で十分です。
万が一に備えて定期的にバックアップを取る
どれだけ対策を講じても、脆弱性を完全になくすことはできません。
万が一の改ざんやデータ消失に備えて、定期的なバックアップは必ず行いましょう。
バックアップ対象はWordPressのファイル一式とデータベースの両方です。レンタルサーバーの自動バックアップ機能に加えて、BackWPupなどのプラグインを併用すれば、より安全な体制を整えられます。目安として、更新頻度の高いホームページなら毎日、それ以外でも週1回はバックアップが取れる状態にしておくと安心です。
バックアップデータはサーバーとは別の場所にも保管しておくと、サーバー自体が被害を受けた場合にも復旧が可能です。
WordPressの脆弱性を突かれて改ざんされた時の対処法

WordPressの脆弱性を突かれてホームページが改ざんされた場合、まず落ち着いて状況を把握したうえで対処することが大切です。慌てて操作を誤ると被害が拡大するケースもあるため、基本的な手順を確認しておきましょう。
まずはホームページをメンテナンスモードにする
改ざんを確認したらすぐにホームページをメンテナンスモードに切り替え、訪問者への被害を止めることが最優先です。
WordPressの脆弱性を突いた改ざんでは、訪問者を悪質なホームページへ誘導するスクリプトが埋め込まれているケースが多く、そのまま公開し続けると被害が広がります。WordPressプラグインLightStartをインストールして有効化し、メンテナンスモードをオンにすることで外部からのアクセスを遮断できます。
メンテナンスモードに切り替えたうえで、次の復旧作業を進めましょう。
WordPressの知識があるなら自分でバックアップから復元する
バックアップが取れていて、かつWordPressの操作にある程度慣れている場合は、自分で改ざん前のデータに復元するのも一つの方法です。感染ファイルを個別に特定する必要がなく、サイト全体を改ざん前の状態に戻せるため、原因が完全に把握できていない段階でも有効な対処法です。
レンタルサーバーの自動バックアップ機能やBackWPupなどのプラグインで取得したバックアップから復元し、その後WordPressのパスワードや管理者ユーザー名、FTPアカウントなどのログイン情報をすべて変更してください。
復元後はセキュリティプラグインで感染ファイルが残っていないか確認し、脆弱性の原因となったプラグインやテーマを最新版に更新しておきましょう。
それでも対処が難しければ制作会社に相談する
バックアップが取れていない場合や、自分での復旧が難しい場合は、制作会社への相談を検討してください。
WordPressの脆弱性を突いた攻撃は手口が複雑なケースも多く、感染ファイルを完全に取り除くには専門的な知識が必要です。ホームページの構成を把握している制作会社であれば、原因の特定から復旧、再発防止策の実施までまとめて対応できます。
被害が発覚した段階で早めに連絡することが、ダメージを最小限に抑えるうえで重要です。
当社が経験した脆弱性を突かれた改ざん事例
当社が実際に対応した、WordPressの脆弱性を突かれた改ざん事例を2つ紹介します。いずれも、対応をご依頼いただいた時点では当社のお客様ではなかったホームページです。
1件目は、「ホームページの表示がおかしい、ウイルスに感染しているかもしれない」というご相談をいただいたケースです。
調査したところ、ページ内に不審なタグが埋め込まれていることが判明しました。原因はWordPress本体が長期間アップデートされておらず、そこが脆弱性となって突かれたことでした。埋め込まれていたコードはすぐに特定できたため、該当箇所を削除して復旧し、あわせてログイン試行回数の制限、ログインURLの変更、パスワードの複雑化といった再発防止策を実施しました。
その後は、当社で定期的なバージョンアップ業務を担当させていただいています。
2件目は、身に覚えのない大量のページが生成されているというご連絡をいただいたケースです。
こちらは原因の特定には至りませんでしたが、クライアントがバックアップデータを保有していたため、そこから速やかに復旧することができました。こちらも復旧後、同様に定期的なバージョンアップ業務でサポートさせていただいています。
どちらの事例にも共通するのは、改ざんされてから対処するよりも、日頃からのアップデートと運用管理によって、そもそも被害を未然に防ぐ方がはるかに負担が少ないということです。
WordPressの脆弱性に関するよくある質問
WordPressの脆弱性について、よく寄せられる質問をまとめました。
WordPressは危険だから使わない方がいいですか?
WordPress自体が危険なわけではありません。脆弱性が多く報告されているのは、世界で最も使われているCMSだからこそ注目度が高く、報告の件数が多くなるという側面があります。
WordPress本体は開発コミュニティによって継続的に改善されており、適切なバージョンアップとセキュリティ対策を行っていれば、安全に運用できるCMSです。重要なのはWordPressを使うかどうかではなく、どのCMSを選んでも正しいセキュリティ対策を続けることです。
小規模なホームページでも脆弱性が狙われることがありますか?
狙われます。むしろ小規模なホームページほど注意が必要です。
攻撃者は特定の企業を個別に狙うのではなく、自動化されたツールでインターネット上を機械的に巡回し、脆弱性が放置されたホームページを探し出します。狙いは情報の窃取だけでなく、他サイトへの攻撃やスパム送信の踏み台として悪用するケースも多く、有名企業かどうかは関係ありません。
「うちは知名度がないから大丈夫」という考えは通用しないと考えておきましょう。
WordPress本体を更新すれば大丈夫ですか?
本体の更新だけでは不十分です。
前述の通り、2025年に報告された脆弱性の91%はプラグインに起因するもので、WordPress本体はわずか6件でした。本体を最新に保つのは大前提ですが、あわせてテーマやプラグインの更新、使っていないものの削除もセットで行う必要があります。
このページで紹介されている全ての対策が必要ですか?
理想的にはすべて実施することが望ましいですが、まず優先すべきものはあります。
特に重要なのは、「本体・テーマ・プラグインの更新」「複雑なパスワードの設定」「定期的なバックアップ」の3つです。これらは被害を未然に防ぐだけでなく、万が一被害を受けた場合の被害の大きさや復旧のしやすさに直結します。
予算や運用体制に応じて、この3つから着手し、余力があれば他の対策も順次取り入れていくとよいでしょう。
まとめ
WordPressの脆弱性とは、本体やテーマ、プラグインに潜むセキュリティ上の欠陥のことです。世界トップのシェアを持つCMSであるがゆえに攻撃者の標的になりやすく、放置すると乗っ取りや改ざん、情報漏洩、踏み台としての悪用など深刻な被害につながります。
バージョンアップの徹底、不要なプラグインの削除、ログインURLの変更、二段階認証、セキュリティプラグインの導入を組み合わせて、継続的にセキュリティ対策に取り組むことが大切です。
当社が実際に対応した事例からも分かる通り、被害が発生してからの復旧よりも、日頃からの運用管理の方が、結果的に負担が少なく済みます。自社での対応が難しい場合は、制作会社の保守サービスと連携しながら体制を整えていきましょう。
